Sénégal, Togo, Canada et partout en Afrique
@gonovahub
Blogue & Opinions

La CEDEAO a une stratégie de cybersécurité. L'Afrique de l'Ouest a encore besoin d'un système.

Combler l'écart entre une stratégie régionale de cybersécurité adoptée en 2021 et l'institution qui doit la livrer.

Komlan Messie, MBA, Polytechnicien, PDG de NovaHub Consulting • 2026 • 8 min de lecture

La CEDEAO a une strategie de cybersecurite, l'Afrique de l'Ouest a encore besoin d'un systeme
En janvier 2021, la CEDEAO adoptait une Stratégie régionale de cybersécurité et de lutte contre la cybercriminalité. Cinq ans plus tard, le Ghana occupe un rang mondial de Niveau 1 en cybersécurité, tandis que le Nigeria, la Côte d'Ivoire et le Sénégal se situent deux niveaux plus bas, au sein de la même Communauté. Cet écart résume l'enjeu.

Le défi de cybersécurité de la CEDEAO n'est plus d'ordre stratégique. La Stratégie de 2021, construite sur la Directive de 2011 relative à la cybercriminalité, est solide dans sa conception. Le problème est institutionnel : quinze systèmes nationaux de maturité inégale, une instance régionale de coordination encore incomplètement opérationnelle, et un paysage de menaces qui évolue désormais plus vite que la capacité de réponse de la Communauté. Combler cet écart, et non rédiger une nouvelle stratégie, constitue le travail à accomplir.

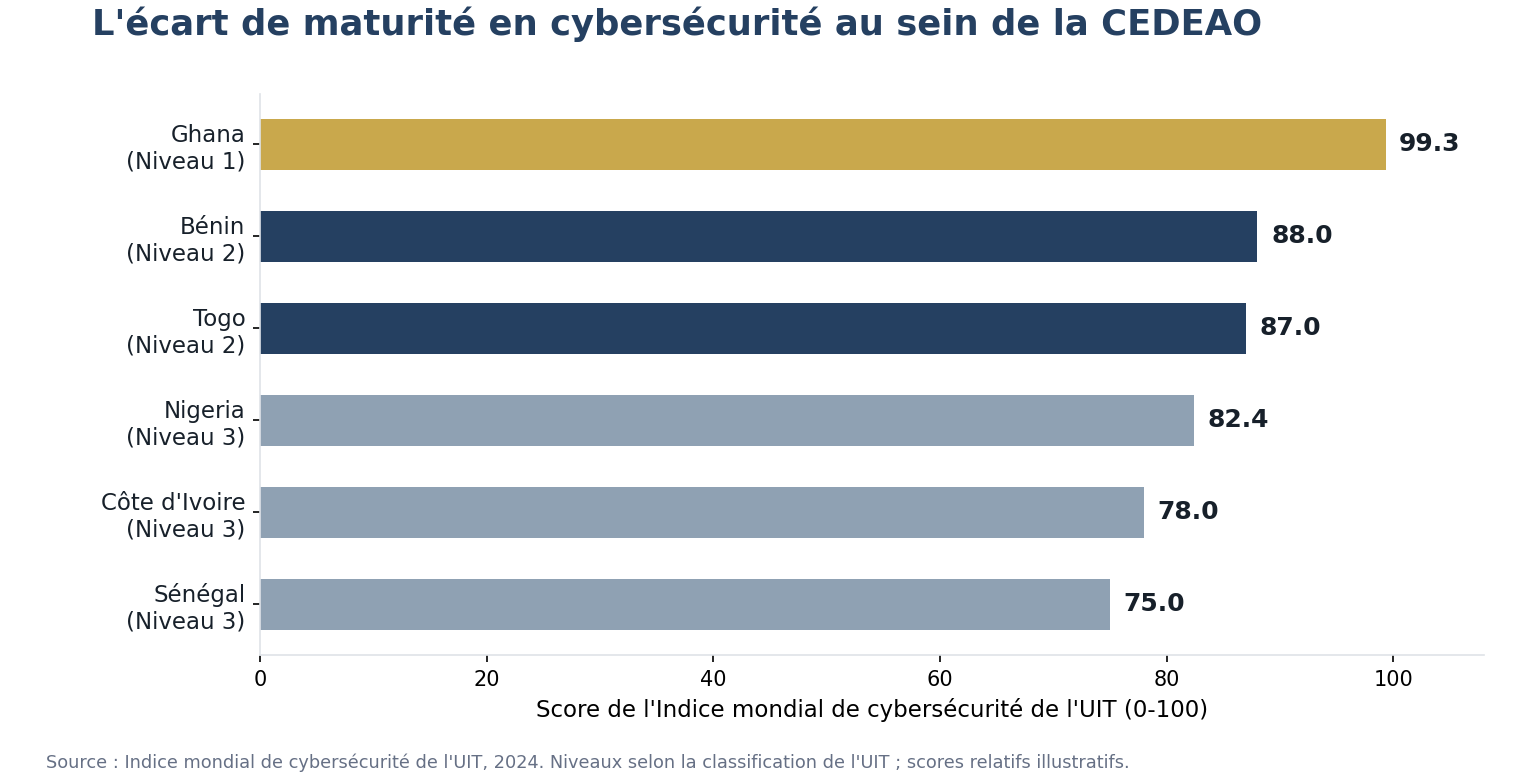
99.27score de l'Indice mondial de cybersécurité du Ghana, Niveau 1. Le Nigeria, la Côte d'Ivoire et le Sénégal sont au Niveau 3. UIT, 2024
55%des cybercrimes signalés en Afrique sont désormais rendus possibles par l'intelligence artificielle. INTERPOL, 2026
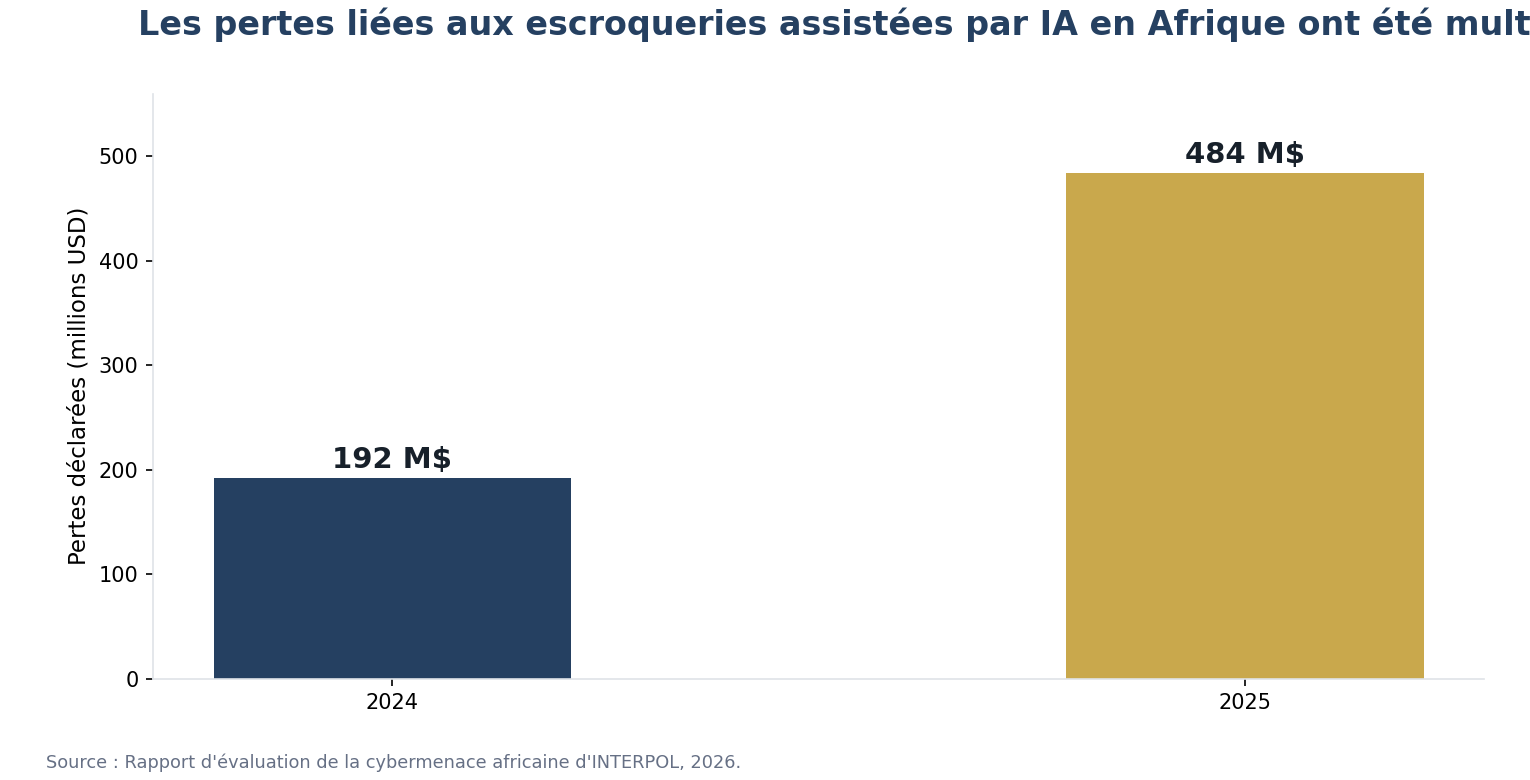
$484Mde pertes liées aux escroqueries assistées par IA en Afrique en 2025, contre 192 M$ en 2024. INTERPOL, 2026

1. La stratégie existe. L'institution qui doit la porter est encore en construction.

La CEDEAO a adopté sa Stratégie régionale de cybersécurité et de lutte contre la cybercriminalité par la Directive C/DIR.1/01/2021, invitant les États membres à adopter des stratégies nationales de cybersécurité, créer des autorités dédiées, protéger les infrastructures critiques et renforcer la coopération judiciaire.1,2 Elle s'appuie sur la Directive de la CEDEAO sur la cybercriminalité de 2011, qui visait à harmoniser le droit pénal et les procédures nationales.3 Le maillon manquant a été le suivi institutionnel. En 2025, les experts de la CEDEAO ont validé une étude de faisabilité pour un Centre régional de coordination en cybersécurité (RCCC), conçu pour soutenir des efforts coordonnés et l'assistance mutuelle sans dupliquer les autorités nationales ni les CSIRT.4 Le fait que la région ne valide que maintenant la faisabilité de son dispositif de coordination, quatre ans après l'adoption de la stratégie qui l'appelait, illustre le retard pris par la mise en œuvre sur la conception.

Implication stratégique : Le RCCC n'est pas une nouvelle initiative. C'est la couche d'exécution manquante d'une stratégie déjà approuvée par la CEDEAO. Sa dotation en ressources et en personnel devrait être la priorité régionale absolue des douze prochains mois.

2. La fragmentation interne à la Communauté constitue la véritable vulnérabilité

L'Indice mondial de cybersécurité 2024 de l'UIT illustre nettement ce déséquilibre. Le Ghana affiche un score de 99,27 et occupe le Niveau 1, statut de référence mondiale.8,9 Au sein de la même Communauté, le Nigeria, la Côte d'Ivoire et le Sénégal se situent au Niveau 3, avec des avancées partielles et de sérieuses lacunes dans des domaines critiques, tandis que le Bénin et le Togo se situent au Niveau 2.8

Graphique de l'ecart de maturite en cybersecurite entre les Etats membres de la CEDEAO

Ce déséquilibre constitue un risque structurel. Les infrastructures numériques, les rails de paiement et les réseaux de télécommunications traversent librement les frontières de la CEDEAO : un maillon faible dans le cadre juridique ou technique d'un État membre devient une exposition régionale. La documentation stratégique de la CEDEAO le reconnaît elle-même : l'hétérogénéité des systèmes limite considérablement la coopération régionale, et des exigences et dispositions pénales harmonisées sont nécessaires pour protéger les infrastructures transnationales et permettre une entraide judiciaire efficace.2,3

Implication stratégique : La cybersécurité régionale n'est jamais plus solide que son maillon juridictionnel le plus faible. L'harmonisation des cadres juridiques, au-delà du seul renforcement technique, constitue la contrainte déterminante de la résilience régionale.

3. La menace dépasse la réponse, et l'IA a bouleversé le calendrier

Les données continentales les plus récentes d'INTERPOL rendent cette urgence tangible. L'intelligence artificielle permet désormais 55 pour cent des cybercrimes signalés à travers l'Afrique, rendant les attaques plus rapides, plus massives et plus difficiles à détecter.5,7 Avec plus de 1,1 milliard d'abonnés mobiles recensés en 2025, la transformation numérique de l'Afrique s'accélère, tandis que la législation demeure fragmentée et que le niveau de préparation à l'IA des forces de l'ordre reste alarmant.5

Graphique des pertes liees aux escroqueries assistees par IA en Afrique, 2024 a 2025

La trajectoire financière confirme ce rythme. Les pertes liées aux escroqueries assistées par IA en Afrique sont passées de 192 millions de dollars en 2024 à 484 millions l'année suivante.5 L'Afrique de l'Ouest n'est pas un acteur périphérique : les trois quarts des pays participants ont signalé la présence de centres d'escroquerie, l'Afrique australe et l'Afrique de l'Ouest étant les plus susceptibles d'en héberger.5 L'évaluation 2025 d'INTERPOL révèle par ailleurs que la cybercriminalité représente plus de 30 pour cent des crimes signalés en Afrique de l'Ouest et de l'Est, et que 90 pour cent des pays africains estiment avoir besoin d'améliorations significatives de leurs capacités.6

Implication stratégique : Les plans de renforcement des capacités élaborés avant 2024 sont déjà dépassés. La préparation à l'IA pour les CSIRT, les procureurs et les unités financières n'est plus un complément à la stratégie régionale. Elle en constitue désormais une exigence centrale.

4. L'architecture juridique continentale existe. L'Afrique de l'Ouest devrait l'exploiter pleinement.

La Convention de Malabo de l'Union africaine, adoptée en 2014, est entrée en vigueur en juin 2023, après avoir atteint les quinze ratifications requises par l'article 36, à la suite de la ratification par la Mauritanie.10,11 Elle offre une architecture juridique continentale couvrant la cybercriminalité, les transactions électroniques et la protection des données, dans laquelle les instruments de la CEDEAO peuvent s'insérer plutôt que se dupliquer. Pourtant, plusieurs blocs régionaux, dont la CEDEAO, avaient déjà développé leurs propres cadres, ce qui a réduit l'urgence perçue de ratifier Malabo dans plusieurs États membres.3,10 Le résultat est la coexistence de deux architectures juridiques crédibles, continentale et régionale, qui ne sont que partiellement alignées.

Implication stratégique : Les États membres de la CEDEAO qui n'ont pas encore ratifié Malabo devraient considérer cette ratification comme une mesure à faible coût et fort effet de levier. Elle étend la coopération judiciaire à l'ensemble de l'Union africaine, le socle régional étant déjà en place.

La voie à suivre : une feuille de route à trois horizons

La CEDEAO n'a pas besoin d'une nouvelle stratégie. Elle a besoin d'un mécanisme d'exécution, séquencé, financé et mesuré.

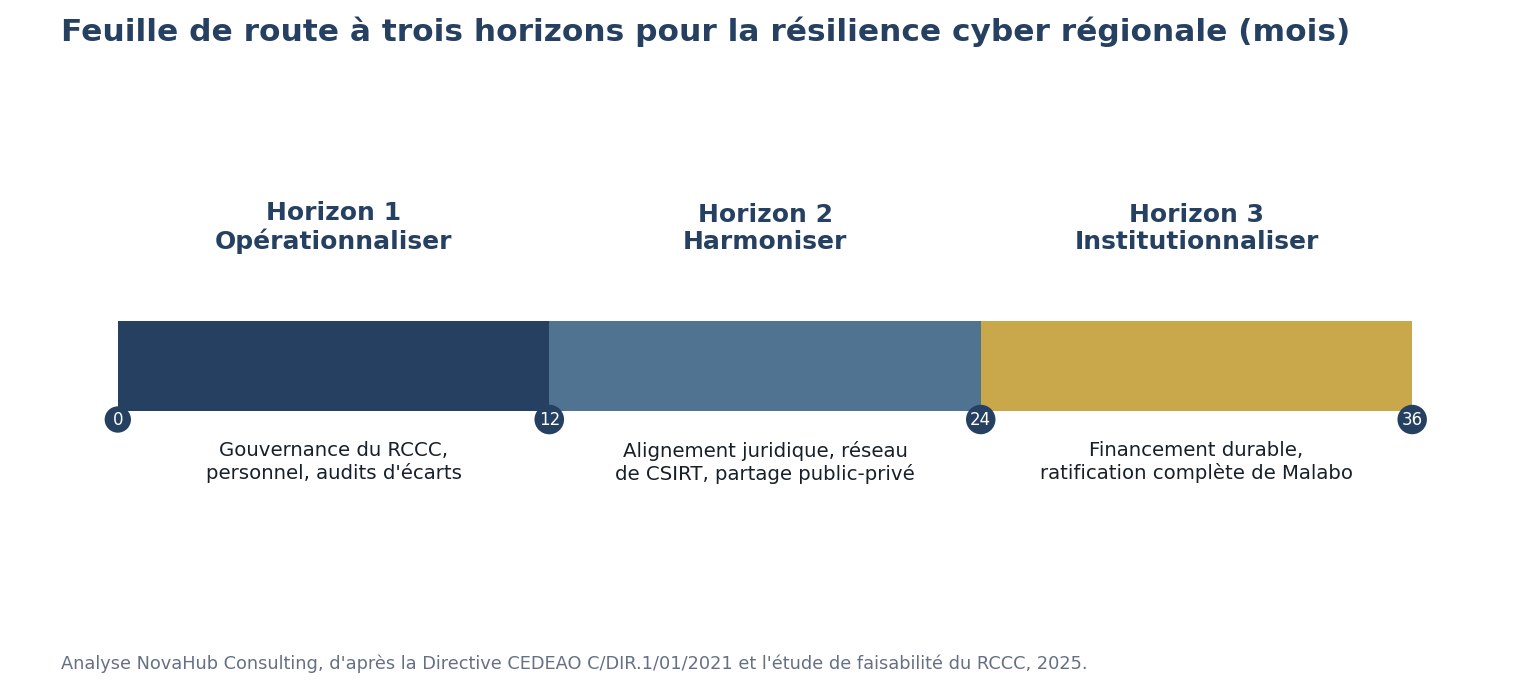
Horizon 1 : Opérationnaliser (0 à 12 mois)Finaliser la gouvernance, la dotation en personnel et le financement du RCCC. Réaliser les évaluations nationales des écarts de capacités. Lancer des audits de préparation face aux menaces liées à l'IA.
Horizon 2 : Harmoniser (12 à 24 mois)Aligner la législation nationale sur la Directive de 2011 et la Convention de Malabo. Interconnecter les CSIRT nationaux. Formaliser le partage de renseignement public-privé.
Horizon 3 : Institutionnaliser (24 à 36 mois)Opérationnaliser un financement régional durable. Achever la ratification de Malabo par les États restants. Établir des protocoles CEDEAO-AFRIPOL-INTERPOL permanents.
Feuille de route a trois horizons pour la resilience cyber regionale

Pour les décideurs africains, le séquençage compte davantage que l'ambition. Une coordination sans droit harmonisé produit un partage d'information sans voie d'application. Un droit harmonisé sans financement durable produit des cadres qui s'effondrent une fois les projets des bailleurs achevés. Les trois horizons éliminent chacun de ces risques d'échec, dans l'ordre.

Liste de contrôle exécutive

  • Votre gouvernement a-t-il désigné un CSIRT national disposant d'une ligne directe vers le futur RCCC ?
  • Votre législation nationale sur la cybercriminalité est-elle alignée sur la Directive de 2011 et la Convention de Malabo ?
  • Votre ratification de la Convention de Malabo a-t-elle été finalisée et déposée ?
  • Vos forces de l'ordre disposent-elles d'une capacité de détection et de réponse aux menaces liées à l'IA ?
  • Existe-t-il une ligne budgétaire permanente pour le renforcement des capacités en cybersécurité, au-delà du cycle des projets et des bailleurs ?

“La véritable question pour les dirigeants n'est pas de savoir si l'Afrique de l'Ouest comprend l'enjeu de la cybersécurité. La Stratégie de 2021 et la Directive de 2011 le prouvent. La question est de savoir si la région achèvera la construction de l'institution que la stratégie appelait déjà, avant que la menace qu'elle décrit ne dépasse la réponse qu'elle a autorisée.”

NovaHub Consulting

Où NovaHub s'inscrit

NovaHub Consulting conseille gouvernements, régulateurs et institutions régionales sur la gouvernance de la cybersécurité, la conception des CSIRT nationaux, l'harmonisation juridique et la préparation aux menaces liées à l'IA à travers la CEDEAO.

Réserver un échange
Komlan Messie
À propos de l'auteur

Komlan Messie, MBA, Polytechnicien

Une carrière construite au croisement des affaires, de la diplomatie et du leadership civique.

Komlan Messie, MBA, est un dirigeant international, entrepreneur et conseiller stratégique comptant plus de deux décennies d'expérience en gestion, technologie, développement institutionnel, transformation stratégique et développement international. Ses travaux portent sur l'accompagnement des organisations, institutions et dirigeants dans la transformation, l'innovation, les politiques publiques et les défis stratégiques complexes. M. Messie est CEO de NovaHub Consulting et directeur exécutif régional de WACSOF-FOSCAO, le réseau de la société civile de l'Afrique de l'Ouest, couvrant tous les États de l'Afrique de l'Ouest incluant la CEDEAO.

Il est également cofondateur et président du CA du Réseau des Entrepreneurs et Professionnels Africains (REPAF) et le président du CA du Forum Afrique Expansion Canada, et a cofondé Aliments Frunil au Canada. Il est un ancien vice-président activités du Project Management Institute Montréal (PMI Montréal).

Il est titulaire d'un MBA de HEC Montréal, d'une maîtrise en informatique et recherche opérationnelle de l'École Polytechnique de Montréal, et d'un baccalauréat en génie électrique de l'École Polytechnique de Thiès (Sénégal), et est certifié PRINCE2. Il travaille à travers le Canada et la région CEDEAO en français, anglais, éwé et wolof.

Poursuivre la conversation avec Komlan Messie
Voir le profil complet →

Télécharger cet article

Lisez hors ligne ou partagez avec votre équipe, avec tous les graphiques et la liste de contrôle.

Sources

1.  Parlement de la CEDEAO, ECOWAS Adopts a Regional Strategy for Cybersecurity and the Fight Against Cybercrime (2021), parl.ecowas.int.

2.  Diplo Foundation, Digital Watch Observatory, ECOWAS Regional Cybersecurity and Cybercrime Strategy (2023), dig.watch.

3.  Diplo Foundation, Regional Cybersecurity and Cybercrime Policies in Africa (2024), diplomacy.edu.

4.  News Ghana, ECOWAS Experts Validate Feasibility Study on Regional Cybersecurity Coordination Centre (2025), newsghana.com.gh.

5.  INTERPOL, African Cyberthreat Assessment Report 2026 (2026), interpol.int.

6.  INTERPOL, Africa Cyberthreat Assessment Report, 4e édition (2025), interpol.int.

7.  Infosecurity Magazine, AI Accounts for Over Half of Cybercrime in Africa, Says Interpol (2026), infosecurity-magazine.com.

8.  Union internationale des télécommunications, Global Cybersecurity Index 2024, synthèse dans Web Security Lab, Cybersecurity in Africa: Rankings and Insights from the 2024 Global Index, websecuritylab.org.

9.  Ministère de la Communication, de la Technologie numérique et de l'Innovation, Ghana, Ghana Ranked Tier 1 Status in Latest ITU Global Cybersecurity Index (2024), moc.gov.gh.

10.  Diplo Foundation, What Is the Malabo Convention? (2025), diplomacy.edu.

11.  African Researchers Magazine, The Malabo Convention: Africa's Cybersecurity and Data Protection Framework Explained (2025), africanresearchers.org.

← Retour au Blogue & Opinions
Infolettre

Recevez l’analyse avant la décision.

Abonnez-vous pour recevoir nos analyses, notes de politique et annonces d’événements. Désabonnement possible à tout moment.

Téléchargez le document complet

Saisissez vos coordonnées pour recevoir le lien de téléchargement sécurisé. Vous serez aussi ajouté à notre liste d’infolettre.

ENGAGER NOVAHUB